A sua organização já conhece os requisitos da NIS2, mas sabe o que deve fazer a seguir e quais as medidas que merecem maior atenção?
A Diretiva NIS2 trouxe novas exigências de cibersegurança para as organizações abrangidas. Entre avaliações de risco, medidas de proteção, gestão de incidentes e responsabilidades da administração, é natural que surjam dúvidas sobre como organizar a preparação.
Nos nossos artigos anteriores, abordámos “NIS2: O que muda para quem decide?”, e o que muda na responsabilidade dos órgãos de gestão. Agora, importa olhar para o que vem a seguir.
Afinal, que decisões devem ser tomadas primeiro? E como garantir que os investimentos em cibersegurança respondem aos riscos reais da organização?
O primeiro passo consiste em compreender quais sistemas, serviços e processos apresentam maior exposição ao risco.
Uma organização pode ter várias medidas de segurança implementadas e, ainda assim, manter vulnerabilidades que comprometem a sua operação.
Por exemplo, existem sistemas críticos sem monitorização adequada? Os acessos privilegiados estão devidamente protegidos? Os backups são regularmente testados?
Estas questões ajudam a identificar fragilidades e a perceber onde é necessário intervir com maior urgência.
Depois de identificados os principais riscos, é necessário transformar essas informações em decisões concretas.
O artigo 21.º da NIS2 prevê medidas técnicas, operacionais e organizativas proporcionais aos riscos, abrangendo áreas como a gestão de incidentes, a segurança da cadeia de abastecimento, o controlo de acessos e a continuidade das atividades.
Na prática, a organização deve conseguir responder a três questões:
O que precisa de ser feito? Identificar as medidas necessárias para reduzir os riscos.
Quem será responsável? Definir quem aprova, implementa e acompanha cada medida.
Quando deve estar concluído? Estabelecer prioridades e prazos realistas.
Sem esta organização, existe o risco de se investir em novas ferramentas enquanto vulnerabilidades importantes continuam por resolver.
Imagine que amanhã um incidente de cibersegurança compromete um dos sistemas mais importantes da sua organização.
Quanto tempo demoraria a ser detetado? Quem tomaria as primeiras decisões? E quanto tempo seria necessário para recuperar a operação?
A NIS2 reforça a importância da gestão de incidentes e da continuidade operacional. Por isso, a preparação deve incluir procedimentos de resposta, mecanismos de deteção, planos de recuperação e testes que permitam avaliar a sua eficácia.
A existência de um plano documentado é importante, mas a sua utilidade depende também da capacidade de o executar quando necessário.
Os riscos de cibersegurança evoluem à medida que surgem novas ameaças, tecnologias e dependências operacionais.
Por esse motivo, as medidas implementadas devem ser regularmente avaliadas e ajustadas.
O acompanhamento deve permitir perceber quais as vulnerabilidades corrigidas, que riscos permanecem por resolver e se os mecanismos de proteção e recuperação continuam adequados.
É também nesta fase que o envolvimento da gestão se torna essencial para assegurar recursos, acompanhar resultados e tomar decisões sobre as prioridades seguintes.
A preparação para a NIS2 exige uma visão clara dos riscos, das medidas existentes e das prioridades de cada organização.
Na ORBCOM, apoiamos as empresas na avaliação da sua infraestrutura tecnológica e na implementação de medidas de proteção, monitorização, resposta a incidentes e recuperação.
Mas sabemos que, perante tantas exigências, nem sempre é fácil perceber qual deve ser o próximo passo.
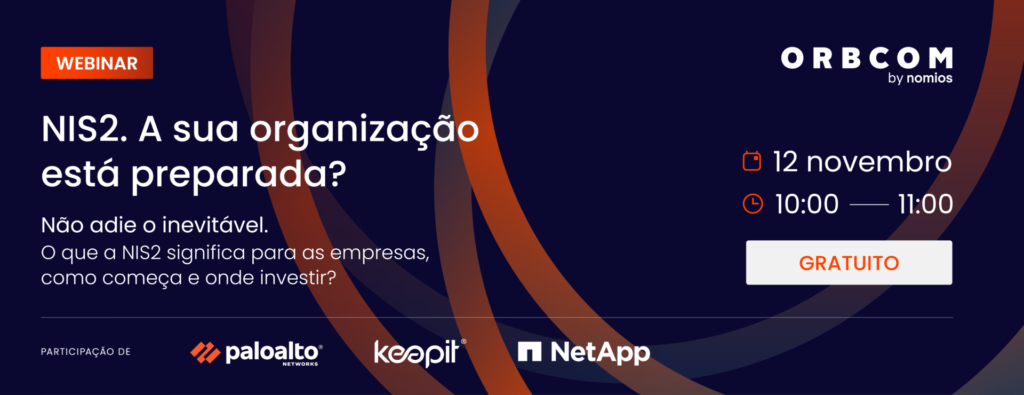
E se pudesse esclarecer as suas dúvidas diretamente com especialistas em cibersegurança?
Uma empresa está mais preparada para implementar inteligência artificial quando os seus sistemas comunicam entre si, os dados estão organizados e protegidos, a infraestrutura consegue suportar novas exigências e existe uma responsabilidade clara pela integração da IA. Antes de escolher uma ferramenta, é importante avaliar estes quatro elementos.
Antes de investir em IA, uma empresa deve avaliar quatro áreas principais: integração dos sistemas, localização e segurança dos dados, capacidade da infraestrutura e responsabilidade pela integração. A tecnologia de IA pode ser poderosa, mas o seu valor depende da capacidade da empresa para lhe disponibilizar dados, sistemas e infraestrutura adequados.
A infraestrutura deve conseguir suportar maior processamento de dados, tráfego e exigência sobre a cloud e a rede. Antes de implementar IA, a empresa deve avaliar se a infraestrutura atual consegue acompanhar estas necessidades. Caso contrário, a implementação pode tornar-se lenta, instável ou mais dispendiosa do que o previsto.
O primeiro passo é garantir que os sistemas comunicam entre si e que os dados necessários estão acessíveis de forma estruturada e segura. CRM, ERP, sistemas operacionais e outras fontes de informação não devem funcionar como silos. Também é essencial definir quem pode aceder aos dados e como esses acessos são controlados.
Os principais riscos incluem sistemas que não comunicam entre si, acesso inadequado a dados, infraestrutura insuficiente e falta de responsabilidade clara pela integração. A IA pode também aumentar a superfície de acesso à informação da empresa. Por isso, segurança, gestão de acessos e integração devem ser consideradas antes da implementação, e não apenas depois.
Subscreva a nossa newsletter e fique a par de todas as novidades!
Se quiser conhecer melhor a ORBCOM e perceber como os nossos produtos, serviços de consultoria e outsourcing se enquadram na sua realidade, fale com um especialista.