A sua organização tem backups, firewalls, políticas de segurança e procedimentos de resposta a incidentes. Mas será que consegue demonstrar que tudo funciona como deveria?
É sem dúvida uma pergunta que merece a sua atenção, sobretudo quando chega o momento de avaliar a preparação para a NIS2.
Muitas organizações já investiram em ferramentas e medidas de cibersegurança, mas se não existir uma visão clara sobre a sua eficácia, os riscos continuam por resolver ou os requisitos regulamentares continuam a não ser cumpridos.
É precisamente aqui que entra o diagnóstico NIS2.
Através de uma avaliação estruturada, é possível comparar as medidas existentes com os requisitos aplicáveis, identificar lacunas de segurança e perceber onde devem ser concentrados os próximos esforços.
Mas como realizar essa avaliação? E que falhas podem estar a passar despercebidas?
O diagnóstico começa por compreender a realidade da organização, desde os sistemas de que depende, os riscos a que está exposta e as medidas de segurança já implementadas.
O artigo 21.º da Diretiva NIS2 estabelece um conjunto de áreas de gestão de riscos de cibersegurança, incluindo a gestão de incidentes, a continuidade das atividades, a segurança da cadeia de abastecimento, o controlo de acessos e a avaliação da eficácia das medidas adotadas.
Estas áreas constituem uma referência importante para identificar possíveis lacunas, também conhecidas como gaps.
Para isso, pode ser realizada uma gap analysis, que permite comparar os requisitos aplicáveis com as práticas existentes e identificar onde são necessárias melhorias.
Mas há um detalhe importante. Ter uma medida implementada não significa necessariamente que seja eficaz.
Uma organização pode realizar backups diariamente e, ainda assim, nunca ter testado se consegue recuperar os seus sistemas dentro do tempo necessário para manter a operação.
É este tipo de diferença que um diagnóstico deve conseguir identificar.
Para que o diagnóstico produza resultados úteis, a avaliação deve seguir uma metodologia estruturada e apoiar-se em evidências concretas.
O processo pode ser organizado em quatro etapas:
1. Identificar os requisitos aplicáveis
Confirmar o enquadramento da organização e determinar quais as obrigações de cibersegurança que devem ser consideradas, tendo em conta a legislação nacional aplicável.
2. Analisar as medidas existentes
Avaliar as políticas, os procedimentos e os mecanismos de proteção já implementados, desde a gestão de acessos até à resposta a incidentes.
3. Recolher evidências
Verificar se as medidas estão efetivamente a ser aplicadas. Registos de monitorização, relatórios de testes, configurações de segurança e documentação interna podem ajudar a demonstrar a sua implementação e eficácia.
4. Registar as lacunas identificadas
Documentar os requisitos que ainda não estão assegurados, as fragilidades encontradas e os riscos associados.
Esta avaliação permite construir uma visão mais clara do estado de preparação da organização e fundamentar as decisões seguintes.
Nem todas as falhas de cibersegurança são imediatamente visíveis. Algumas encontram-se em processos que parecem estar a funcionar corretamente, mas cuja eficácia nunca foi verdadeiramente testada.
Considere estes três exemplos:
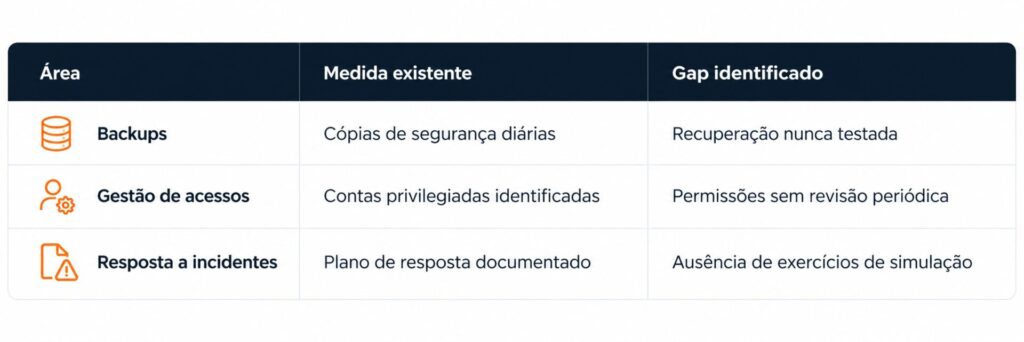
Estes exemplos mostram como uma organização pode ter mecanismos de segurança implementados e continuar exposta a riscos relevantes.
Por isso, o diagnóstico deve procurar evidências de que as medidas funcionam e respondem às necessidades operacionais.
Depois de concluído o diagnóstico, surge uma questão igualmente importante: quais devem ser corrigidas primeiro?
Nem todas as lacunas representam o mesmo nível de risco. Uma falha num sistema crítico pode exigir uma intervenção mais urgente do que uma fragilidade com impacto operacional limitado.
As conclusões da avaliação devem, por isso, ser transformadas num plano de ação que estabeleça prioridades, responsáveis, recursos e prazos de implementação.
Este plano deve também prever mecanismos de acompanhamento, permitindo verificar se as medidas corretivas foram executadas e se os riscos identificados foram efetivamente reduzidos.
O objetivo é garantir que o diagnóstico conduz a melhorias concretas na capacidade de prevenção, deteção, resposta e recuperação da organização.
A preparação para a NIS2 começa por compreender os riscos existentes e identificar as medidas que ainda precisam de ser reforçadas.
Na ORBCOM, apoiamos as organizações na avaliação das suas infraestruturas tecnológicas, identificação de vulnerabilidades e implementação de medidas de cibersegurança adequadas às suas necessidades.
Mas antes de decidir onde investir, é fundamental perceber o que precisa realmente de ser corrigido.
Para ajudar a dar esse primeiro passo, preparámos o nosso Guia de autoavaliação NIS2: por onde começar o diagnóstico, com orientações práticas para analisar as medidas existentes, identificar lacunas e estabelecer prioridades.
Uma empresa está mais preparada para implementar inteligência artificial quando os seus sistemas comunicam entre si, os dados estão organizados e protegidos, a infraestrutura consegue suportar novas exigências e existe uma responsabilidade clara pela integração da IA. Antes de escolher uma ferramenta, é importante avaliar estes quatro elementos.
Antes de investir em IA, uma empresa deve avaliar quatro áreas principais: integração dos sistemas, localização e segurança dos dados, capacidade da infraestrutura e responsabilidade pela integração. A tecnologia de IA pode ser poderosa, mas o seu valor depende da capacidade da empresa para lhe disponibilizar dados, sistemas e infraestrutura adequados.
A infraestrutura deve conseguir suportar maior processamento de dados, tráfego e exigência sobre a cloud e a rede. Antes de implementar IA, a empresa deve avaliar se a infraestrutura atual consegue acompanhar estas necessidades. Caso contrário, a implementação pode tornar-se lenta, instável ou mais dispendiosa do que o previsto.
O primeiro passo é garantir que os sistemas comunicam entre si e que os dados necessários estão acessíveis de forma estruturada e segura. CRM, ERP, sistemas operacionais e outras fontes de informação não devem funcionar como silos. Também é essencial definir quem pode aceder aos dados e como esses acessos são controlados.
Os principais riscos incluem sistemas que não comunicam entre si, acesso inadequado a dados, infraestrutura insuficiente e falta de responsabilidade clara pela integração. A IA pode também aumentar a superfície de acesso à informação da empresa. Por isso, segurança, gestão de acessos e integração devem ser consideradas antes da implementação, e não apenas depois.
Subscreva a nossa newsletter e fique a par de todas as novidades!
Se quiser conhecer melhor a ORBCOM e perceber como os nossos produtos, serviços de consultoria e outsourcing se enquadram na sua realidade, fale com um especialista.